


 Englisch
 Chinesisch
 Spanisch
 Russisch
 Portugiesisch
 Französisch
 Indonesisch
 Thailändisch
 Vietnamesisch
 Arabisch
 Italienisch
 Türkisch
 Polnisch
 Japanisch

MQTT-Gateway-Verbindungsfehler sollten an der ersten fehlschlagenden Stufe untersucht werden: Zielauflösung, Netzwerkverbindung, erforderlichenfalls TLS, Broker-Annahme oder Nachrichtenberechtigung. Eine Topic-Änderung repariert keinen fehlgeschlagenen TLS-Handshake. Clientfehler und zugehöriges Brokerprotokoll sichern, damit der nächste Test die richtige Stufe betrifft.
Bestätigen, was auf dem eingebauten Gateway läuft
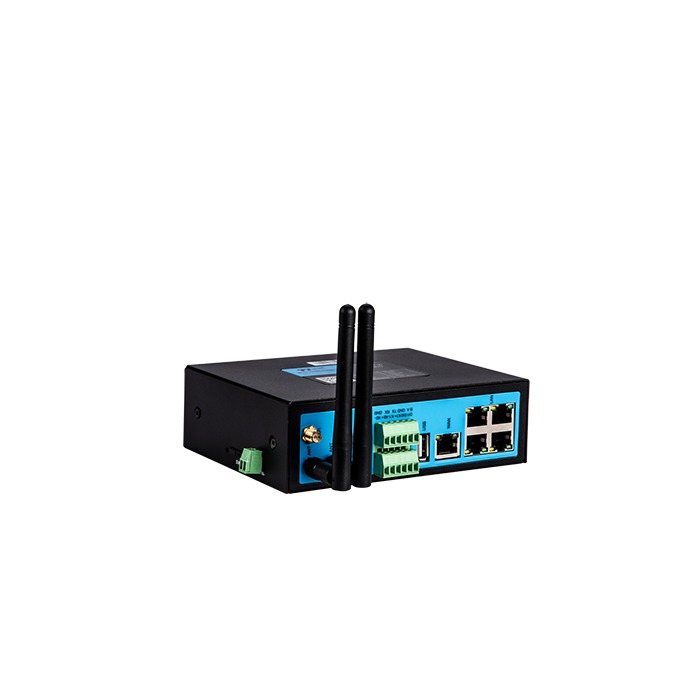
Das METRAVON TG451-Gateway führt MQTT unter seinen Softwarefunktionen auf; benötigter Firmwaremodus und Nachrichtendesign der Plattform müssen dennoch bestätigt werden. Firmwareversion, MQTT-Version, Transport, Brokerhostname, Dienstport und die dieser Installation zugewiesene Identität dokumentieren.
Die tatsächliche Dienstspezifikation für unverschlüsseltes TCP, TLS oder einen anderen unterstützten Transport prüfen. Den richtigen Port nicht aus einem erinnerten Standardwert ableiten. Bestätigen, dass das konfigurierte Ziel der Brokerendpunkt ist und keine Webkonsolenadresse oder für einen anderen Dienst vorgesehene Lastverteilerroute.
MQTT-Verbindungsfehler in Protokollen lokalisieren
| Ergebnis | Wahrscheinliche Stufe | Nützlicher Nachweis |
|---|---|---|
| Namensauflösung scheitert | Die Zielauflösung hat keine nutzbare Adresse geliefert. | Hostname, Auflösungsergebnis und aktiven Netzwerkweg dokumentieren, ohne Zugangsdaten zu ändern. |
| Portzugriff scheitert | Die angeforderte Dienstverbindung ist nicht hergestellt. | Verbindungsversuch mit Aufzeichnungen des lauschenden Serverdienstes und der Firewall vergleichen. |
| TLS-Aufbau scheitert | Die sichere Sitzung ist nicht aufgebaut. | Handshake-Fehler sichern und Zeit, Hostnamen sowie erforderliche Zertifikate prüfen. |
| Broker lehnt ab | Der Server hat ein MQTT-Verbindungsergebnis zurückgegeben. | Das Ergebnis anhand ausgehandelter Protokollversion und Brokerprotokoll interpretieren. |
| Keine Nutzdaten | Die Verbindungsannahme hat nicht das erwartete Anwendungsergebnis erzeugt. | Topic-Berechtigungen, Nutzdatenverarbeitung und Plattformprotokoll angenommener Datensätze prüfen. |
Vertrauen und Identität korrigieren, ohne sie zu umgehen
Bei TLS Gateway-Uhr, Zertifikatsgültigkeit und Hostnamen bestätigen. Eine private Zertifizierungsstelle benötigt die passende Vertrauenskonfiguration. Ist gegenseitiges TLS erforderlich, sicherstellen, dass Clientzertifikat und privater Schlüssel zusammenpassen und zum vorgesehenen Gerät gehören.
Keine privaten Schlüssel in Supportanfragen hochladen und die Zertifikatsprüfung nicht deaktivieren, um den Fehler verschwinden zu lassen. Beim Dienstverantwortlichen erwartete Vertrauenskette und unterstützte Verbindungseinstellungen erfragen und über das autorisierte Konfigurationsverfahren anwenden.
MQTT-Clientidentität und Veröffentlichungsrechte sind getrennte Fragen. Ein Broker kann eine Verbindung annehmen und eine nicht autorisierte Operation ablehnen. Genaues Topic, Groß-/Kleinschreibung und Kontorichtlinie prüfen. Bei MQTT 3.1.1 trennt ein Broker die bestehende Clientverbindung, wenn er eine neue Verbindung mit einer bereits verbundenen Clientkennung annimmt. Zwei Gateways mit dieser Kennung können sich daher bei Wiederverbindungen wiederholt verdrängen. Vor Änderungen an Antennen oder Verbindungsüberwachung Clientkennungen und Broker-Verbindungszeiten vergleichen.
Erfolgreiches Veröffentlichen von korrekter Messung trennen
Der Broker transportiert Nutzdaten, prüft aber nicht von sich aus die technische Bedeutung eines Sensorwerts. Eine aufgezeichnete Nachricht mit dem vereinbarten Schema und einem geprüften Quellmesswert vergleichen. Einheiten, Skalierung, Quellidentität und Erfassungszeit prüfen, bevor ein fehlender Trend als Verbindungsproblem diagnostiziert wird.
Ein PUBACK bei QoS 1 bestätigt, dass der MQTT-Empfänger die Verantwortung für die Nachricht übernommen hat, nicht dass die endgültige Datenbank den Messwert gespeichert hat. QoS 1 kann Duplikate zustellen; QoS 2 verhindert doppelte Zustellung innerhalb seines Protokollaustauschs, bestätigt aber keine nachgelagerte Datenbankverarbeitung. Die von der installierten Firmware und dem empfangenden Dienst unterstützten QoS-Stufen prüfen und festlegen, wie die Anwendung wiederholte Datensätze erkennt und abgleicht. Eine Retain-Nachricht ist kein Zeitreihenarchiv; eine bestehende Sitzung beweist nicht, dass jeder frühere Messwert noch verfügbar ist.
Bei instabilen Sitzungen Konfiguration der Verbindungsüberwachung, Netzwerkunterbrechungen und serverseitige Trennungsgründe vergleichen. Wiederhol- und Überwachungsverhalten anhand der Dienstanforderungen und beobachteten Bedingungen festlegen. Aggressive Wiederholschleifen können den ursprünglichen Fehler verdecken und das Ziel belasten.
Einen getrennten Testclient nur für eine konkrete Frage einsetzen
Ein freigegebener Testclient im selben Netz kann helfen, Diensterreichbarkeit von einem Gateway-Konfigurationsproblem zu trennen. Ihm eine eigene Identität und ein erlaubtes Testtopic geben. Keine aktive Geräteidentität duplizieren und keine Testwerte in Produktionsmessungen veröffentlichen.
Dokumentieren, welcher Endpunkt, Transport und welche Zugangsdatenklasse geprüft wurden. Eine erfolgreiche Laptopverbindung über ein anderes Netz ist ein nützlicher Hinweis, verifiziert aber weder Gateway-Route noch Uhr oder Vertrauensspeicher.
Fragen zur MQTT-Integration
F1. Sollten Topics geändert werden, wenn der Broker die Sitzung nie annimmt?
Zuerst die fehlgeschlagene Verbindungsstufe beheben. Die normale Telemetrie-Topic-Zuordnung ist nach Annahme relevant, auch wenn verbindungsbezogene Funktionen eigene Richtlinienanforderungen haben können. Das tatsächliche Ablehnungsergebnis des Brokers verwenden, statt unbeteiligte Felder zu ändern.
F2. Beweist erfolgreiche Authentifizierung das Veröffentlichungsrecht?
Nein. Autorisierte Operationen und genaue Topic-Pfade des Kontos bestätigen. Danach die von der nachgelagerten Anwendung angenommenen Nutzdaten prüfen; Transportberechtigung und Anwendungsvalidierung sind getrennt.
F3. Was gehört in eine MQTT-Supportanfrage?
Modell und Firmware, Protokollversion, Transport, Endpunkt, Fehlerzeit und bereinigte Client-/Brokerergebnisse senden. Bei funktionierender Sitzung und fehlerhaften Daten ein bereinigtes Topic- und Nutzdatenbeispiel beilegen. Passwörter, Tokens und private Schlüssel ausschließen.
Zusammenfassung
Die fehlerhafte Verbindungsstufe diagnostizieren und anschließend Nachrichtenrechte und technische Daten getrennt verifizieren. Fordern Sie eine METRAVON-MQTT-Konfigurationsprüfung an und legen Sie den dokumentierten Fehler sowie die Dienstspezifikation bei, nicht nur ein Bildschirmfoto mit Offlinestatus.
